
近年、企業のDX(デジタルトランスフォーメーション)推進やクラウドサービスの活用、さらには生成AIの業務利用が急速に進んでいます。その一方で、「顧客の個人情報が漏洩してしまった」「社員のうっかりミスで重要データが外部に流出した」といったニュースを耳にする機会も増えました。
本記事では、個人情報流出の主な原因から、クラウド・生成AI時代における最新の対策、そして万が一の緊急対応までを分かりやすく徹底解説します。この記事を読んで、自社に必要な個人情報流出対策の全体像が理解できるようになると嬉しいです。
目次 [非表示]
1.なぜ、個人情報の流出対策が重要なのか?
1-1. 個人情報漏洩が発生した際のリスクと社会的影響
万が一、企業から個人情報が流出してしまった場合、その影響は単なる「社内のトラブル」にとどまりません。企業が受けるダメージには、主に以下のようなものがあります。
- 金銭的損害(賠償金や対応費用)
被害を受けたお客様や取引先への謝罪・補償、原因調査のための専門調査会社への依頼費用、システムの改修費用など、莫大な費用が発生します。 - 法的制裁(罰金・行政指導)
個人情報保護法の改正により、漏洩が発生した際の報告が義務化されたほか、違反に対するペナルティ(罰金など)も大幅に強化されました。 - 企業の信用失墜と売上低下
「情報を大切に扱わない会社」というイメージが定着すると、顧客の解約や取引停止につながり、最悪の場合は事業の継続が困難になることもあります。
1-2. 最近増えている「クラウド」と「生成AI」に潜む落とし穴
従来、企業のデータは「社内にあるサーバー」の中に保管されており、外部からの侵入を防ぐ「境界型セキュリティ(壁を作る対策)」が主流でした。しかし、現在は以下のような変化が起きています。
- クラウド利用の拡大
AWS(Amazon Web Services)などのクラウドサービスを利用することで便利になった反面、インターネット経由で誰でもアクセスできる状態(設定ミスなど)が発生しやすくなりました。 - 生成AIの普及
ChatGPTなどの生成AIサービスに、うっかり顧客情報や機密データを含んだ文章を入力してしまうことで、AIの学習データとして取り込まれ、第三者に情報が漏洩してしまうリスクが生まれています。
*生成AIとは、、、生成AIとは?一般的なAIとの比較、種類や活用事例を解説
*生成AIを比較してみた、、、4つの主力AIの使い分け!AIツールの賢い選択方法を紹介
1-3. 法改正と社会的責任の高まり
個人情報保護法は定期的に改正されており、企業に求められる管理責任は年々厳しくなっています。漏洩が発生した場合には、個人情報保護委員会への報告と、ご本人への通知が法律上義務付けられています。「知らなかった」「担当になりたてだった」では済まされない時代になっているのです。
2.個人情報はどこから漏れる?4つの主な原因
流出対策を立てる第一歩は、「どこに危険が潜んでいるか」を知ることです。主な原因は大きく4つに分類されます。
【個人情報漏洩の4大原因】
1. うっかりミス(誤送信・紛失など) ・・・約半数を占める日常の不注意
2. 外部からの攻撃(ウイルス・詐欺メール) ・・・悪質なハッカーによる侵入
3. 内部不正(持ち出し・悪用) ・・・社員や退職者による意図的な持ち出し
4. システムの不備・設定ミス ・・・ クラウドの設定不備やプログラムのバグ
それぞれについて、細かく見てみましょう。
原因1:うっかりミス(誤送信・紛失・置き忘れ)
実は、個人情報漏洩の原因で最も多いのが「ヒューマンエラー(人間の不注意)」です。
* メール送信時に「BCC」にするべき宛先を「TO」や「CC」にして一括送信してしまった。
* 個人情報が入ったUSBメモリやノートパソコンを電車の中に置き忘れた。
* 別の顧客宛ての請求書や資料を誤って送付してしまった。
原因2:外部からの攻撃(フィッシング詐欺・サイバー攻撃・不正アクセス)
外部の悪意ある第三者(ハッカー)による攻撃も増加・巧みになっています。
- フィッシングメール
実在する銀行や有名企業を装った偽メールを送り、パスワードを入力させて盗み出す手法。 - ランサムウェア(身代金型ウイルス)
社内のパソコンをウイルスに感染させてデータを暗号化し、「元に戻したければお金を払え」と要求する攻撃。
原因3:内部不正(従業員や退職者による不正な持ち出し)
社内の人間や、すでに退職した元社員が、自社の顧客リストなどを不正に持ち出して競合他社に売却したり、転職先で利用したりするケースです。「アクセス制限が適切にかけられていない」ことが原因で発生します。
原因4:システムの不備や設定ミス(クラウドのアクセス権限エラーなど)
AWSやGoogle Cloudなどのクラウドストレージを利用する際、設定を誤って「誰でも見られる状態(公開設定)」にしてしまう事故が多発しています。サイバー攻撃を受けなくても、検索エンジンや外部の人から丸見えになってしまう状態です。
3.個人情報流出対策が特に重要な企業
個人情報流出対策は、業種や企業規模を問わずすべての企業に求められる取り組みです。しかし、その中でも特に多くの個人情報や機密情報を取り扱う企業では、優先度の高い経営課題として捉える必要があります。
近年はクラウドサービスや生成AIの活用が進み、これまで以上にデータ活用の幅が広がっています。一方で、情報の保管場所や利用方法が多様化したことで、情報漏洩のリスクも複雑になっています。
ここでは、個人情報流出対策が特に重要となる企業の特徴を紹介します。
3-1.顧客情報を多く保有している企業
小売業やEC事業者、金融機関、不動産業、通信事業者など、顧客情報を日常的に管理している企業では、情報漏洩の影響が非常に大きくなります。
顧客の氏名や住所、電話番号、メールアドレスといった情報が流出した場合、企業の信用低下や顧客離れにつながるだけでなく、損害賠償や行政対応が必要になる可能性もあります。
そのため、データの保管方法やアクセス権限の管理、定期的な監査などを継続的に実施することが重要です。
3-2.クラウドサービスを活用している企業
近年では、AWSやMicrosoft Azure、Google Cloudなどのクラウドサービスを利用する企業が増えています。
クラウド環境は利便性や拡張性に優れている一方で、設定ミスや権限管理の不備が原因となり、情報が外部へ公開されてしまうケースも少なくありません。
そのため、クラウドを活用している企業では、セキュリティ設定の定期的な見直しや権限管理の徹底が欠かせません。
3-3.生成AIを業務で利用している企業
生成AIは業務効率化や生産性向上に大きく貢献する技術ですが、利用方法によっては情報漏洩のリスクを伴います。
例えば、顧客情報や社外秘の情報を生成AIへ入力してしまうと、利用するサービスによっては意図しない形で情報管理上の問題が発生する可能性があります。
そのため、生成AIを業務で利用している企業では、入力可能な情報の範囲や利用ルールを明確に定め、安全に活用できる環境を整備することが重要です。
*生成AIにおけるセキュリティ対策、、、生成AIのセキュリティ対策!情報漏洩リスクと安全活用のガイドライン
3-4.リモートワークを導入している企業
テレワークやハイブリッドワークの普及により、社外から業務システムへアクセスする機会が増えています。
その結果、従来のオフィス中心のセキュリティ対策だけでは十分とはいえなくなりました。
自宅や外出先での業務が増える環境では、端末管理や多要素認証、アクセス制御などを組み合わせながら、安全な業務環境を構築することが求められます。
3-5.DX推進を進めている企業
DXでは、さまざまなデータを活用しながら業務改善や新たな価値創出を行います。
しかし、データ活用が進むほど取り扱う情報量も増えるため、セキュリティ対策の重要性も高まります。
利便性やスピードだけを優先してしまうと、情報漏洩や不正アクセスのリスクが高まる可能性があるため、DX推進とセキュリティ対策はセットで考える必要があります。

4.個人情報流出を防ぐ「5つの基本ルール」
原因が分かったところで、次に対策を考えます。まずは、以下の「5つの基本ルール」を押さえることが重要です。
ルール1:アクセス制限と認証の強化(「見られる人」を限定する)
すべての社員がすべてのデータを見られる状態は非常に危険です。たとえ同じ社内の人だとしても閲覧に制限を掛けるようにしましょう。
< 具体策 >
- 業務に必要な人だけに必要なデータの閲覧権限を与えます。
- 多要素認証(MFA)の導入。パスワードだけでなく、スマホのアプリに届く確認コードなどを組み合わせることで、万が一パスワードが漏れても不正ログインを防ぎます。
ルール2:データの暗号化(万が一の持ち出しに備える)
< 具体策 >
仮にデータが外部に流出したり、パソコンが盗まれたりしても、中身が解読できないように「暗号化」しておきます。クラウド上のデータベースや、ノートパソコンのハードディスク全体の暗号化を標準化しましょう。
ルール3:クラウド・生成AIの安全な利用ルールの策定
便利なツールを禁止するのではなく、「安全に使うルール」を決めます。
< 具体策 >
ここでは、事例を紹介します。
- クラウドのルール
外部共有リンクを作成する際は必ずパスワードと有効期限を設定する。 - 生成AIのルール
個人情報や機密情報は絶対に入力しない。オプトアウト機能(入力データをAIの学習に使わせない設定)がある法人向けサービスを利用する。
ルール4:定期的な教育とセキュリティ意識の向上
どんなに優れたシステムを入れても、使う人間が不注意であれば事故は起きます。全社員を対象としたセキュリティ研修や、怪しいメールを見抜く「標的型攻撃メール訓練」を定期的に実施すると効果的です。
ルール5:運用・監視体制の整備
「誰が・いつ・どのデータにアクセスしたか」というログ(記録)を定期的に取得・監視します。夜中に大量の顧客データがダウンロードされた場合などに、自動で検知してアラートを出す仕組みを整えます。
5.クラウド・生成AIを活用にあたり流出対策ステップ
ここからは、実際に自社で対策を進めるための具体的ステップを解説します。
*生成AI×クラウドとは、、、生成AI×クラウドで業務DX!社内データ活用とセキュリティ対策
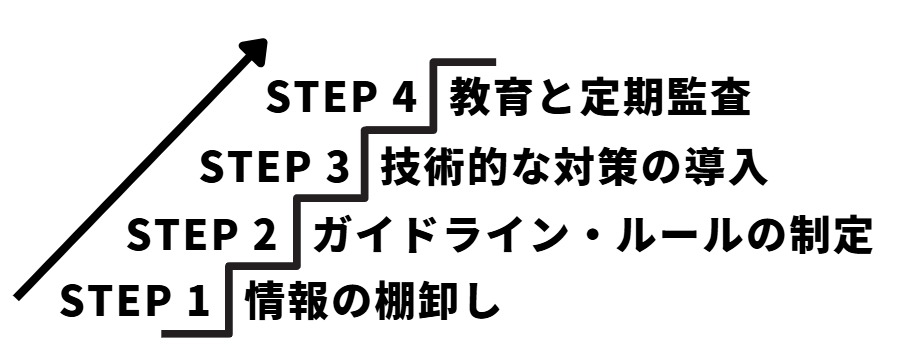
それぞれのステップについて、具体的に見ていきましょう。
ステップ1:保有している個人情報の「棚卸し」とリスク評価
まず、自社のどこにどのような個人情報があるかを把握します。
- 営業部が持っている名刺データ
- 人事部が持っている社員の個人情報
- 開発・運用部門が管理しているシステム上の顧客データベース
これらをリストアップし、「流出した場合の影響度」や「現在の管理状態」を評価します。
ステップ2:セキュリティポリシーの見直しと明確化
次に、全社共通の「約束事」を作ります。ポイントは「現場が守れるルールにすること」です。ルールが厳しすぎると、社員が隠れてルール破り(シャドーIT)をする原因になります。
ステップ3:技術的対策の導入(クラウド・AWSのセキュリティ機能活用)
AWSなどのクラウドを利用している場合、クラウド事業者が提供するセキュリティツールを活用するのが効率的です。
- AWS IAM(Identity and Access Management)
ユーザーごとの権限を細かく制御します。 - Amazon S3の公開ブロック設定
ストレージ内のデータが誤ってインターネット上に公開されるのを一括で防ぎます。 - AI利用時のフィルタリング
プロンプト(指示文)に個人情報が含まれていないかを自動で検知・ブロックするシステムを組み込みます。
ステップ4:組織全体での運用定着と定期的な監査
ルールとシステムを整えたら、半年に1回などの頻度で「ルール通りに運用されているか」「クラウドの設定に不備がないか」を監査・チェックします。
6.情報漏洩が発生してしまったときの緊急対応フロー
どんなに対策を徹底していても、事故のリスクをゼロにすることはできません。重要なのは「起きてしまったときにどう素早く動くか」です。
【万が一の緊急対応フロー】
1. 被害の拡大防止(該当端末のLANケーブルを抜く・アカウント停止)
2. 状況調査と事実確認(いつ、誰の、何の情報が漏れたか)
3. 関係機関への報告(個人情報保護委員会や警察への相談)
4. 対象者・世間への公表(誠実な謝罪と事実説明)
5. 再発防止策の策定(根本原因の改善)
特に最初の「被害の拡大防止」が最優先です。怪しい挙動に気づいた時点で、対象のパソコンをネットワークから切断し、被害が他のシステムに広がらないように対策します。
よくある質問(FAQ)
Q1. 個人情報とは具体的にどのような情報を指しますか?
個人情報とは、氏名や住所、電話番号、メールアドレス、生年月日など、特定の個人を識別できる情報を指します。
また、単独では個人を特定できなくても、他の情報と組み合わせることで個人を識別できる情報も個人情報として扱われる場合があります。
Q2. 個人情報漏洩の原因で最も多いものは何ですか?
多くのケースでは、システムへのサイバー攻撃だけではなく、メールの誤送信や端末の紛失など、人為的なミスが原因となっています。
そのため、セキュリティツールの導入だけでなく、社員教育や運用ルールの整備も重要な対策となります。
Q3. クラウドを利用すると情報漏洩のリスクは高くなりますか?
必ずしも高くなるわけではありません。
AWSやMicrosoft Azureなどのクラウドサービスには高度なセキュリティ機能が備わっていますが、設定ミスや権限管理の不備によって情報漏洩が発生するケースがあります。
そのため、クラウド利用時には適切な設定と継続的な監査が重要です。
Q4. 生成AIに個人情報を入力しても問題ありませんか?
利用するサービスや設定によって異なります。一般的には、顧客情報や機密情報などの重要なデータは安易に入力しないことが推奨されています。
企業利用では、入力データを学習に利用しない法人向けサービスの利用や、社内ガイドラインの整備が重要です。
Q5. 中小企業でも個人情報流出対策は必要ですか?
もちろん必要です。
企業規模に関係なく、個人情報を扱う以上は適切な管理が求められます。
特に中小企業は大企業と比べてセキュリティ担当者が限られている場合も多いため、基本的なルール整備やアクセス管理から着実に進めることが重要です。
Q6. 個人情報流出対策は何から始めればよいですか?
まずは、自社がどのような個人情報を保有しているかを把握することから始めましょう。
そのうえで、
- どこに保管されているのか
- 誰がアクセスできるのか
- 現在どのような管理をしているのか
を整理することで、優先的に対策すべき課題が見えてきます。
Q7. 万が一、情報漏洩が発生した場合はどうすればよいですか
まずは被害拡大を防ぐために、対象システムや端末へのアクセスを制限し、状況の把握を行うことが重要です。
その後、関係部署との連携や関係機関への報告、対象者への通知などを速やかに実施し、再発防止策を検討する必要があります。
Q8. セキュリティ対策は情報システム部門だけが担当すればよいのでしょうか?
いいえ。
個人情報流出の原因には、誤送信や不適切なデータ管理など、人の行動に起因するものも多く含まれます。
そのため、営業部門や人事部門、経営層を含む全社的な取り組みとして対策を進めることが重要です。
まとめ:「技術」と「運用」の両方が重要
個人情報流出は、企業の信用や事業継続に大きな影響を与える重大なリスクです。
近年はクラウドサービスや生成AIの活用が進み、利便性が向上する一方で、新たな情報漏洩リスクへの対応も求められています。
- 保有情報を把握する
- アクセス権限を適切に管理する
- データを暗号化する
- 生成AI利用ルールを整備する
- 社員教育を継続する
このような、取り組みが重要になります。また、個人情報流出対策は一度実施すれば終わりではありません。技術だけでなく運用や教育も含めて継続的に見直し、改善していくことが重要です。
クラウドセキュリティならICDへご相談ください
個人情報流出対策の重要性は理解していても、
- 何から始めればよいかわからない
- クラウド環境の設定が適切か不安
- 生成AIを安全に活用したい
- セキュリティルールを整備したい
- 自社だけで対応するのが難しい
といった課題を抱える企業も少なくありません。
ICDでは、AWSを活用したクラウド環境の設計・構築、セキュリティ診断、生成AIの安全な活用支援、DX推進に伴うシステム開発まで幅広くサポートしています。
また、単にシステムやツールを導入するだけではなく、お客様の業務や運用体制を踏まえながら、継続的に運用できるセキュリティ環境づくりをご支援しています。
た、様々な体制を組むことが強みでもあり、オフショア開発、ニアショア開発、オンサイト(常駐型)開発、受託開発など…お客様の状況に合わせてご提案いたします。相談は無料!なのでお気軽にお問い合わせください。


