
近年、ChatGPTをはじめとする生成AI(人工知能)のビジネス活用が急速に広まっています。業務効率化やアイデア出し、文章作成など多くのメリットがある一方で、セキュリティ上の懸念を抱く方も多いところでしょう。
本記事では、生成AIを安全に業務へ取り入れるために企業が知っておくべきセキュリティリスクと、具体的な対策ステップを解説します。自社で安心してAIを活用するためのセキュリティ方針や、セキュアな環境構築のヒントに繋がれば嬉しいです。
目次 [非表示]
1.なぜ、生成AIの「セキュリティ対策」が必要か?
生成AIは、適切な知識と対策を持って使えば業務生産性を劇的に向上させる強力なツールです。しかし、十分なセキュリティ対策やルール決めをしないまま社内での利用が進んでしまうと、取り返しのつかない大きなトラブルにつながる危険性があります。
最近DX推進部門やIT部門に着任された方の中には、「AIのセキュリティと言われても何から手をつければいいかわからない」と戸惑う方も多いでしょう。まずは、企業が直面している現状と、生成AI特有の危険性について整理していきます。
1-1.社員が個人的に使う「シャドーIT」の横行
最も大きなリスクの一つが「シャドーIT」です。シャドーITとは、会社の許可を得ていないITサービスやツールを、社員が個人の判断で業務に利用してしまう状態を指します。
例えば、営業担当者が顧客への提案書を早く作るために、個人のスマホやPCから無料版のChatGPTに顧客の社名や打ち合わせメモを入力して清書させる、といったケースです。会社側が把握していないところでAIが使われていると、万が一情報が漏洩した際に原因の特定すら困難になってしまいます。
1-2.「便利さ」が先行しルール整備が追いつかない
生成AIは誰でも簡単に使えるため、社内での広がりが非常に早いという特徴があります。セキュリティガイドラインの策定や社内研修が追いつかないまま利用が先行してしまうと、セキュリティ意識の低い社員が誤って機密情報や個人情報を入力してしまう危険性が高まります。
2.生成AIの4大セキュリティリスク
生成AIを安全に運用するためには、具体的にどのようなトラブルが起こり得るのかを把握しておくことが第一歩です。ここでは、企業が特に注意すべき4つのリスクを解説します。

リスク①:機密情報・個人情報の漏洩(入力データ 再学習リスク)
一般的な無料のWebサービス型AI(ChatGPTの無料版など)では、ユーザーが入力したデータが「AIの再学習(モデルの精度向上)」に使用される仕様になっている場合があります。
もし社員が「新製品の未公開情報」や「顧客の個人情報」を入力した場合、そのデータがAIに読み込まれ、巡り巡って他社のユーザーがAIに質問した際に回答として出力されてしまう可能性があります。これが、生成AIにおける典型的な情報漏洩のメカニズムです。
リスク②:著作権・知的財産権の侵害
生成AIが作成した文章や画像、プログラムコードは、インターネット上の膨大なデータを元に生成されています。そのため、出力されたコンテンツが既存の著作物に酷似している場合、知らず知らずのうちに他者の著作権を侵害してしまうリスクがあります。商用利用する際は、生成物をそのまま公開するのではなく、必ず人間による権利確認やチェックを行う必要があります。
リスク③:誤情報(ハルシネーション)の鵜呑みと拡散
生成AIは、本当らしく聞こえる嘘(事実と異なる情報)を出力することがあります。これを専門用語で「ハルシネーション(幻覚)」と呼びます。
AIの回答を盲信して市場調査レポートや契約書のチェック、Webサイトの記事などにそのまま利用してしまうと、誤った情報を社外に発信してしまい、企業の社会的信用を大きく失うリスクがあります。
リスク④:サイバー攻撃への悪用やウイルス混入
生成AIを使って作られた悪意あるプログラムや、巧みなプログラミングコード、AIへの攻撃手法(プロンプトインジェクション等)が存在します。また、AIにソースコードを書かせた際、セキュリティ上の脆弱性を含んだコードが生成され、それをそのままシステムに組み込んでしまうリスクも指摘されています。
3.生成AIセキュリティ対策が重要な企業
生成AIは、業務効率化やDX推進を支援する有効なツールですが、利用方法によっては情報漏洩やコンプライアンス違反などのリスクにつながる可能性があります。
そのため、次のような企業では特にセキュリティ対策を重視した生成AI活用が求められます。
3-1.機密情報や個人情報を扱う企業
顧客情報や契約情報、財務データ、設計情報などを扱う企業では、情報漏洩による影響が非常に大きくなります。
例えば、
- 金融業
- 医療・介護業界
- 製造業
- 法律事務所
- コンサルティング企業
などでは、高いレベルの情報管理が求められます。生成AIを利用する際も、入力データの取り扱いやアクセス権限管理を適切に行うことが重要です。
3-2.生成AIの利用が社内で広がり始めている企業
生成AIの利用者が増えるほど、シャドーITのリスクも高まります。
例えば、
- 社員が個人アカウントで利用している
- 利用ルールが整備されていない
- どの部署が利用しているのか把握できていない
といった状況では、企業として適切な管理ができなくなります。生成AI活用が広がり始めた段階でルール整備や利用環境の統一を進めることが重要です。
3-3.DX推進や業務効率化を進めている企業
DX推進の一環として生成AIを導入する企業も増えています。
しかし、
- セキュリティ対策が後回しになっている
- 利用目的が曖昧
- 業務フローへ十分に組み込まれていない
といった状態では期待した効果を得られない可能性があります。安全な利用環境を整備することで、生成AIを継続的に活用しやすくなります。
3-4.クラウド環境を活用している企業
AWSやMicrosoft Azure、Google Cloudなどのクラウドサービスを利用している企業では、生成AIとの連携が進みやすい一方で、アクセス権限やデータ管理などのセキュリティ対策も重要になります。
特に、
- 社内データを活用したい
- RAG環境を構築したい
- 業務システムと連携したい
といった場合は、セキュアなクラウド基盤の設計が欠かせません。
3-5.多拠点・大規模組織を運営している企業
従業員数や拠点数が多い企業では、利用者ごとのセキュリティ意識に差が生じやすくなります。
その結果、
- 利用ルールのばらつき
- 不適切なデータ入力
- アカウント管理の不備
などのリスクが発生する可能性があります。全社的なガイドラインや教育体制を整備し、統一した運用を行うことが重要です。
3-6.今後本格的な生成AI活用を予定している企業
現時点では限定的な利用にとどまっていても、今後本格的に生成AIを業務へ組み込む予定がある企業では、早い段階からセキュリティ対策を検討することが重要です。
特に、
- 社内ナレッジ検索
- AIチャットボット
- ドキュメント自動作成
- システム開発支援
などを検討している場合は、利用ルールや安全な利用環境の整備を並行して進める必要があります。
3-7.生成AI活用を成功させるにはセキュリティが前提条件
生成AIの効果を最大限に引き出すためには、まず安全に利用できる環境を整えることが重要です。
特に企業利用では、
- ガイドライン整備
- セキュアな利用環境の構築
- アクセス権限管理
- 社員教育
を継続的に実施することで、情報漏洩やコンプライアンスリスクを抑えながら生成AIを活用しやすくなります。
生成AIを単なる便利なツールで終わらせず、業務改善やDX推進につなげるためにも、セキュリティ対策を導入初期から検討しておくことが重要といえるでしょう。

4.失敗しない生成AIを活用するための3つの対策
これらのリスクを聞くと「AIを使うのは危険だから禁止にしよう」と考えてしまいがちです。しかし、AIの利用を全面的に禁止すると、競合他社に対して業務効率で大きく差をつけられてしまうだけでなく、結局社員が隠れて使う「裏でのシャドーIT化」を招くことになります。
重要なのは「禁止する」のではなく「安全に使える環境とルールを整える」ことです。具体的な対策を3つの柱で説明します。
【生成AI安全活用の3つの柱】
1. 社内ルール(ガイドライン)の策定
入力して良い情報/ダメな情報の明確化
2. セキュアな利用環境(社内AI)の構築
データの再学習を防ぐクラウド基盤活用
3. 社員への教育・リテラシー向上
AIの得意・不得意とリスクの継続周知
この3つの柱について、詳細を見てみましょう。
対策1:明確な社内ガイドラインの策定
まずは「何をしてよくて、何をしてはいけないのか」を明記したガイドラインを作成しましょう。難しく書く必要はなく、むしろ誰でも分かるようなガイドラインにしないといけません。
例えば、以下のようなルールを明確にします。
- 入力禁止データ
個人情報、顧客の非公開情報、自社の機密情報、パスワードなど - 利用推奨用途
アイディア出し、文章の要約、公開情報の翻訳、社内文書の推敲など - 確認義務
AIが出力した回答は必ず人間がファクトチェック(事実確認)を行うこと
対策2:データが再学習されない「セキュアな環境」の提供
会社として安全なAI環境を用意して社員に提供することが、最も効果的なセキュリティ対策です。
たとえば、Amazon Web Services(AWS)が提供する「Amazon Bedrock」などのクラウドサービスを活用して社内専用のAI環境(社内ポータル等)を構築すると、入力したデータが外部の再学習に使われない設定を担保できます。無料のWebサービスに頼らず、会社が管理する安全な「社内AI」を用意することで、社員も安心して日常業務にAIを取り入れることができます。
対策3:継続的な社員教育とリテラシー向上
ガイドラインを作って終わらせるのではなく、定期的な社内研修や勉強会を実施しましょう。「なぜ個人情報を入力してはいけないのか」「AIの回答には間違いが含まれる可能性があること」を実例を交えて伝えることで、社員一人ひとりのセキュリティ意識が高まります。
5.生成AI導入のステップ(ロードマップ)
これから生成AIのセキュリティ対策を進める企業向けに、推奨される進め方をステップ順に紹介します。
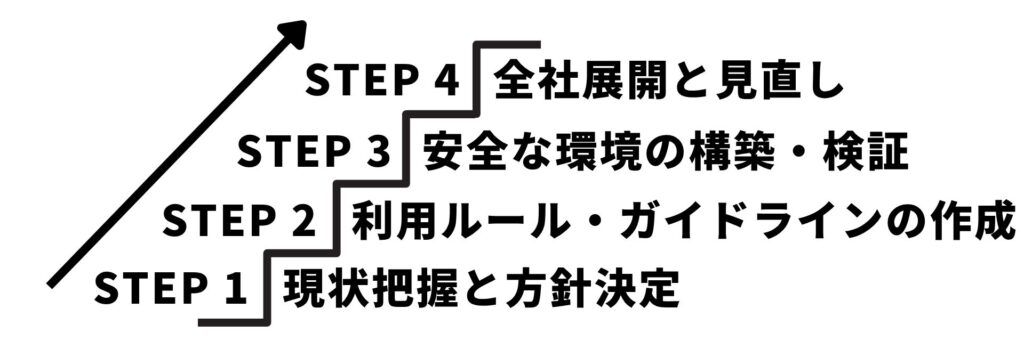
ステップ1:現状把握と方針決定
現在、社内でどのようにAIが使われているかアンケート調査などを実施し、実態を把握します。その上で、自社のセキュリティレベルに合わせた基本方針(どの部署から利用を開始するか等)を決定します。
ステップ2:利用ルール・ガイドラインの作成
先述した「入力して良い情報・悪い情報」の定義や、利用における遵守事項をまとめたガイドラインを作成し、全社に周知します。
ステップ3:安全な環境(社内専用AI)の構築・検証
情報漏洩リスクを遮断するため、クラウド基盤(AWS等)を利用したセキュアな社内専用AIシステムを構築します。まずは特定の部署で実証実験(PoC)を行い、使い勝手やセキュリティ面の検証を行います。
PcC開発の詳細は、「PoC開発とは?アジャイル開発やプロトタイプ開発の違い」の記事をご参照ください。
ステップ4:全社展開と継続的な見直し
一部部署での検証結果を踏まえ、運用ガイドラインを微調整した上で全社へ展開します。AI技術の進化や法令の改正に合わせて、ルールやシステムも定期的にアップデートしていきます。
生成AIのセキュリティ対策・AI活用基盤構築ならICDへ
生成AIを導入したいものの、
- セキュリティ面に不安がある
- 社内ルールをどのように整備すればよいかわからない
- AWSを活用した安全なAI環境を構築したい
- 社内データを活用した生成AIを実現したい
- AI活用をDX推進につなげたい
- PoCで終わらせず業務へ定着させたい
といった課題を抱えている企業も少なくありません。
ICDでは、生成AI活用コンサルティングからセキュアなクラウド基盤構築、AWSを活用したAI環境の設計・開発、RAG環境構築、内製化支援まで一貫してサポートしています。また、様々な体制を組むことが強みでもあり、オフショア開発、ニアショア開発、オンサイト(常駐型)開発、受託開発など…お客様の状況に合わせてご提案いたします。相談は無料!なのでお気軽にお問い合わせください。


