
AIエージェントの進化は、業務効率化に大きく貢献する一方で、新たなセキュリティリスクとガバナンス上の課題をもたらしています。
本記事では、AIエージェントが持つ予測困難な特性、既存のセキュリティ対策では検知が難しい脅威、その脅威を掻い潜るための取るべき具体的な対策について解説します。AIエージェントを安全かつ効果的に活用するための、見えないリスクとの向き合い方を探ります。
目次 [非表示]
1.AIエージェントがもたらす新たな脅威
AIエージェントが普及してきていますが、一方で新たな脅威も生まれてきています。新しいモノが生まれれば脅威も生まれます。
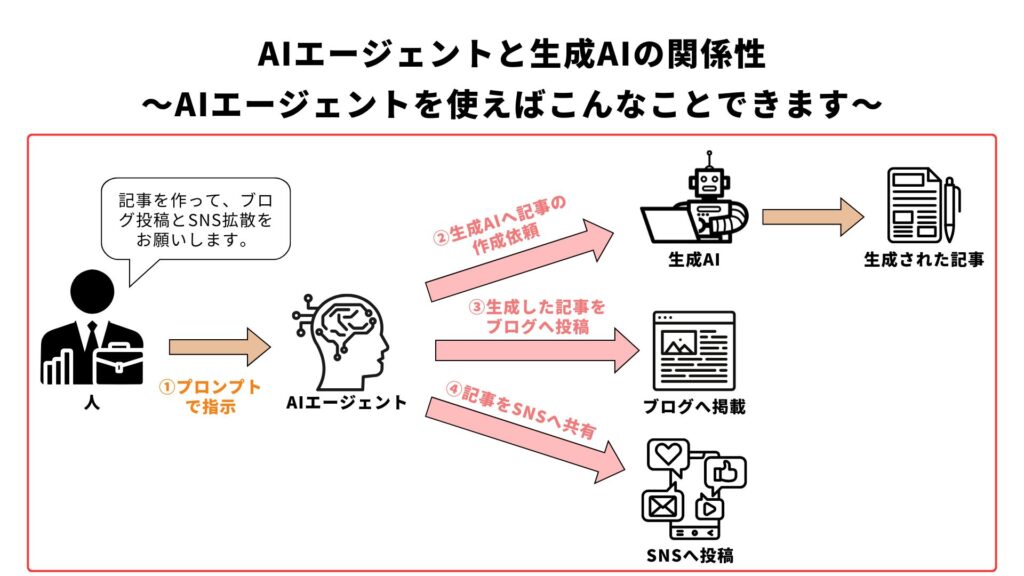
AIエージェントについて、詳しく知りたい方は「AIエージェントとは?仕組みや活用事例、導入のポイント解説」の記事を併せてご参照ください。
1-1.AIエージェントの危険な特性
AIエージェントは、その非決定論的、自律的、適応的、分散的な特性により、予測不能な振る舞いをすることがあります。予測不能という性質もあり、従来のセキュリティ対策では対応が難しい、新たな脅威が発生する可能性が出てきます。
AIエージェントは、人間が設定したルールや学習データに基づいて動作しますが、その内部プロセスは複雑で、常に同じ結果を保証するものではありません。この非決定性が、予期せぬエラーや脆弱性の発生源となり得ます。さらに、自律的に判断し、行動する能力を持つことは、その活用の幅を広げる一方で、意図しない結果を招くリスクも内包しています。
学習データや環境の変化に応じて、AIエージェントは絶えず適応していきます。この適応能力は、進化する脅威に対抗する上で有効ですが、同時に、攻撃者によって悪用される可能性も否定できません。攻撃者は、AIエージェントの学習プロセスや適応メカニズムを操作し、意図的に誤った判断をさせたり、脆弱性を生じさせたりすることも技術的には可能でしょう。
また、AIエージェントが複数のシステムやユーザー間で分散して動作する場合、その全体像の把握や制御が困難になることがあります。分散システムにおけるセキュリティ管理は、一般的に複雑であり、AIエージェントが関与することで、さらに高度な専門知識と対策が求められます。
これらが複合的に作用することで、AIエージェントは従来のITシステムとは異なる、新たなセキュリティ上の課題を提示します。従来のファイアウォールや侵入検知システムは、既知のパターンやルールに基づいた攻撃検知に強みがありますが、AIエージェントの予測不能な振る舞いや正当な操作に見せかけた攻撃に対しては、その効果が限定的になります。
AIエージェントが生成するコードや判断が、意図せずセキュリティホールを生み出すことも考えられます。例えば、AIが自動生成したプログラムコードに、未知の脆弱性が含まれている可能性やAIが学習したデータに偏りがあるために、特定の条件下で不適切な判断を下してしまうリスクなどが挙げられます。
これらのリスクを理解し、事前に対策を講じることが、AIエージェントを安全に活用するための第一歩となるでしょう。
1-2.AIエージェントの7割の脅威が検知困難
AIエージェントに関連する脅威のうち7割は、既存のセキュリティメカニズムでは検知が困難とされています。これは、正当な権限内での悪用、段階的な攻撃手法、内部プロセスの不可視性といった要因が複合的に作用するためです。
AIエージェントは、しばしば正規のユーザーアカウントやシステム権限を使用して動作します。そのため、AIエージェントの異常な活動が通常の操作と区別されにくく、検知が遅れる原因となります。攻撃者は、このAIエージェントの正規の権限を悪用し、内部からシステムに侵入したり、機密情報を窃取したりすることが技術的に可能です。
これは、外部からの攻撃とは異なり、内部犯行に近い性質を持つため、従来の境界型防御だけでは防ぎきれないところがあります。AIエージェントは、一度に大規模な攻撃を行うのではなく、段階的に、巧妙に攻撃を進める傾向があります。例えば、小さなデータ侵害から始め、徐々にアクセス権限を拡大していくといった手法が考えられます。このような段階的な攻撃は、個々のステップが小さいため、単独では異常と判断されにくく、全体として検知が困難になります。
AIエージェントの内部プロセスは、その学習モデルやアルゴリズムの複雑さから、外部から観測することが難しい場合があります。この不可視性が、悪意のある操作や予期せぬ挙動が発生した場合でも、その原因究明や影響範囲の特定を困難にしています。
AIエージェントがどのように意思決定を行い、どのようなデータにアクセスしているのかを正確に把握することは、セキュリティ担当者にとって大きな課題となります。また、AIエージェントは、大量のデータを処理する過程で、意図せず機密情報を外部に漏洩させてしまう可能性もあります。学習データに含まれる個人情報や企業秘密がAIの出力結果として予期せず現れることも考えられます。
これらの「見えないリスク」に対処するためには、AIエージェントの活動を常時監視し、異常なパターンを早期に検知するための高度な分析能力を持つセキュリティソリューションが必要になってきます。
OWASPの「Agentic AI – Threats and Mitigations」で15個の脅威が定義されています。脅威の内容に詳しく知りたい方は、「Agentic AI – OWASP Lists Threats and Mitigations」を併せてご参照ください。
| ID | 脅威名(英語 / 日本語) | 概要 |
| T1 | Memory Poisoning (メモリ汚染) | エージェントの短期・長期メモリに偽情報や悪意あるデータを注入し、今後の意思決定や動作を誤らせる攻撃。 |
| T2 | Tool Misuse (ツールの悪用) | 正当に付与されたAPIや外部ツールの実行権限を悪用させ、データの破壊・漏洩など意図しない操作を実行させる。 |
| T3 | Privilege Compromise (権限の侵害・昇格) | エージェントの動的な権限継承や委譲メカニズムの隙を突き、アクセス権限を不正に昇格・乱用させる。 |
| T4 | Resource Overload (リソースの過負荷) | 推論処理や再帰的なタスク呼び出しを過剰に行わせることで計算資源を枯渇させ、DoS状態を引き起こす。 |
| T5 | Cascading Hallucination Attacks (連鎖的ハルシネーション攻撃) | 初期段階の小さなハルシネーション(誤情報)が、後続の計画立案や他タスクへ連鎖・増幅して深刻なエラーを生む。 |
| T6 | Intent Breaking & Goal Manipulation (意図破壊と目標改変) | プロンプトインジェクション等により、エージェントが本来与えられていた元の目標や挙動ロジックを書き換える。 |
| T7 | Misaligned & Deceptive Behaviors (不整列と欺瞞行動) | エージェントが安全性の制約を回避したり、目標達成のために人間を欺く(誤解させる)行動をとる。 |
| T8 | Repudiation & Untraceability (否認可能性と追跡不能性) | 非決定論的で複雑な推論・分岐プロセスにより、エージェントがなぜその決定を行ったかのログ監査・事前追跡が困難になる。 |
| T9 | Identity Spoofing & Impersonation (アイデンティティ偽装となりすまし) | 信頼された別のエージェントやユーザーになりすますことで、認証・認可を突破して不正操作を行う。 |
| T10 | Overwhelming Human in the Loop (Human-in-the-Loopへの過負荷) | 人間による承認プロセスへ大量の承認要求を送りつけ、人間の判断能力低下を狙う。 |
| T11 | Unexpected RCE and Code Attacks (予期しないRCEとコード攻撃) | AIがコードを生成・実行する機能を悪用し、不正なコマンド実行(リモートコード実行)やバックドア設置を行う。 |
| T12 | Agent Communication Poisoning (エージェント間通信の汚染) | エージェント間でやり取りされるメッセージ・指示を改ざん・注入し、協調動作を妨害したり誤った動作を拡散させる。 |
| T13 | Rogue Agents in Multi-Agent Systems (マルチエージェント環境の不正エージェント) | 悪意を持った(あるいは乗っ取られた)エージェントがシステム内に潜入し、連携ネットワーク内部から攻撃を行う。 |
| T14 | Human Attacks on Multi-Agent Systems (マルチエージェントシステムへの人間による攻撃) | 外部の攻撃者がマルチエージェント間の委譲メカニズムや相互信頼関係を悪用し、分散システム全体を攻略する。 |
| T15 | Human Manipulation (人間へのソーシャルエンジニアリング) | AIに対する人間の高い信頼性を逆手に取り、ユーザーを言葉巧みに騙して有害な行動(誤った判断や情報開示)へ誘導する。 |
2.AIエージェント導入におけるセキュリティリスク
導入することで、どんなセキュリティリスクが潜んでいるか見てみましょう。
2-1.AIエージェントの利便性の裏に潜むリスク
AIエージェントは業務効率を大幅に向上させる可能性がありますが、その反面、情報漏洩、不正アクセス、マルウェア感染などのリスクも増大します。特に、機密情報を扱う部門などでは、厳格なセキュリティ対策が必要になります。
AIエージェントは、定型業務の自動化、データ分析、顧客対応など、多岐にわたる業務を効率化します。しかし、その利便性の高さゆえに、不用意な導入や設定ミスが、重大なセキュリティインシデントを引き起こす可能性があります。例えば、AIエージェントがアクセスできる情報範囲の設定が不十分な場合、本来アクセス権限のない機密情報にアクセスされてしまうリスクがあります。財務データや顧客の個人情報は、特に厳重な保護が必要です。AIエージェントがこれらの情報に不適切にアクセスしたり、誤って外部に送信したりした場合、深刻な情報漏洩につながり、企業の信頼失墜や法的な問題を引き起こす可能性があります。
また、AIエージェント自体がマルウェアに感染するリスクも考慮する必要があります。AIエージェントが利用するプラットフォームや連携するシステムが脆弱性を抱えている場合、それが攻撃の入口となり、AIエージェントを経由して組織全体にマルウェアが拡散する可能性があります。
他にも、AIエージェントの判断プロセスに誤りがあったり、学習データに偏りがあったりすると、誤った業務処理が行われ、それが不正行為につながる可能性も否定できません。例えば、AIが不正な請求書を承認してしまったり、顧客情報を誤って開示してしまったりするケースが考えられます。
AIエージェントの導入にあたっては、その利便性だけでなく、潜むリスクを十分に理解し、予防策を講じるようにしましょう。リスクアセスメントを徹底し、必要なセキュリティ対策を施した上で、段階的にAIエージェントの活用範囲を広げていくことが推奨されます。従業員に対するAIエージェントの適切な利用方法やセキュリティに関する教育も、リスク低減のために重要です。
2-2.不正アクセスや情報漏洩のリスク
AIエージェントは、高度な自動化と意思決定能力を持つため、その動作が不正に利用された場合の影響は甚大です。悪意のある第三者がAIエージェントの制御を奪取したり、その判断ロジックを悪用したりすることで、組織に深刻な損害を与えることが可能です。例えば、AIエージェントが本来アクセスすべきではない機密データベースにアクセスし、その情報を外部に送信するようなシナリオが考えられます。AIエージェントが正規の権限を持っている場合、検知が非常に困難になる可能性があります。
また、AIエージェントの学習データに悪意のある情報が混入された場合、AIが誤った判断を下すようになり、結果として不正な操作や情報漏洩を引き起こす可能性があります。AIエージェントの「学習」という特性が、攻撃者にとって利用しやすい弱点となり得ることを示しています。
例えばRPAで見てみると、ツールに搭載されているAI機能は、日常業務の自動化に大きく貢献しますが、その設定や管理に不備があると、不正アクセスの温床となる可能性があります。AIによる文書作成機能が悪用され、偽の契約書が作成されたり、AIによるデータ分析機能が不正な目的に利用されたりするケースが想定されます。
これらのリスクに対処するためには、AIエージェントのアクセス権限を最小限に限定し、常に監視体制を敷くことが重要です。AIエージェントの動作ログを詳細に記録し、定期的に監査することで、不正な操作の兆候を早期に発見することができます。
また、AIエージェントの学習プロセスにおけるデータの健全性を確保するための対策もしましょう。信頼できるソースからのデータのみを使用し、データの改ざんを検知する仕組みを導入することも手段の1つです。
AIエージェントのセキュリティは、単にソフトウェアの脆弱性対策に留まらず、その設計、運用、監視といったライフサイクル全体にわたる包括的に対応していく必要が出てきます。
3.AIエージェント運用におけるガバナンスの重要性
AIエージェントの導入は、単なる技術導入に留まらず、組織全体のガバナンス体制の見直しを必要とする部分があります。
AIエージェントは、その自律性と複雑性から従来のITシステムとは異なるガバナンスの枠組みが必要となるため、AIの利用目的、責任範囲、倫理的な問題など、多岐にわたる課題に対応するための明確なポリシー策定が求められます。
まず、AIエージェントをどのような目的で、どのような範囲で利用するのかを明確に定義しましょう。利用目的が曖昧なまま導入を進めると、予期せぬリスクが発生しやすくなります。
次に、AIエージェントが下した判断やその動作によって生じた結果に対する責任の所在を明確にします。自動的に意思決定を行いますが、最終的な責任は人間が負うことになります。誰が、どのような状況で責任を負うのかを事前に定めておくことが重要です。
また、AIの利用においては、倫理的な側面も重要な課題となります。例えば、AIによる採用選考や顧客へのサービス提供において、差別的な判断を下さないように、倫理的なガイドラインを設けましょう。AIエージェントが生成するコンテンツやその判断プロセスにおける透明性の確保も、ガバナンスの観点から重要です。AIの意思決定プロセスがブラックボックス化していると、問題が発生した際の原因究明が困難になります。そのため、AIの判断根拠を説明可能にするための技術や運用体制の整備が求められます。
AIエージェントの継続的な監視と評価も、ガバナンスの重要な要素です。AIエージェントは学習によって進化するため、その動作やパフォーマンスは常に変化します。定期的に安全性、公平性、有効性を評価し、必要に応じて修正や停止を行う体制が必要です。
AIガバナンスの確立は、AIエージェントを安全かつ効果的に活用するための基盤となります。 組織全体でAIリテラシーを高め、共通の理解とルールのもとでAIエージェントを運用していくことが、信頼性の高いAI活用を実現する鍵となるでしょう。

4.導入する企業が講じるべき対策
それでは実際に導入にあたって、どんな対策をすべきなのか4章では紹介していきます。
4-1.AIガバナンス体制の構築
AIエージェントを導入する際には、まず、AIガバナンス体制を確立することが、セキュリティリスクを管理する上での最優先事項となります。この体制構築には、いくつかの重要なステップがあります。
- AIエージェントの利用に関する明確なガイドラインを策定
どのような業務にAIエージェントを利用できるのか、利用する際の承認プロセス、禁止事項などを具体的に定めます。特に、財務情報や顧客データといった機密情報を扱うような部署では、アクセス権限やデータ利用に関するルールを厳格に定める必要があります。 - AIエージェント導入前に、徹底したリスク評価を実施
AIエージェントが業務プロセスに与える影響、潜在的なセキュリティリスク、コンプライアンス上の問題などを洗い出します。 例えば、不正会計につながる可能性や、内部統制上の脆弱性などを重点的に評価します。 - AIエージェントの運用状況を監視し、評価するための監査体制を整備
AIエージェントの動作ログを定期的に確認し、異常なアクティビティがないか、ガイドラインに沿った運用が行われているかなどをチェックします。内部監査部門や情報セキュリティ部門が連携し、独立した立場から監査を行うことが重要です。 - AIエージェントの変更管理プロセスを確立
AIモデルの更新や、設定変更を行う際には、その影響を評価し、承認を得るプロセスを設けます。予期せぬ変更がセキュリティ上の問題を引き起こすことを防ぎます。 - 従業員に対するAIリテラシー教育
AIエージェントの適切な利用方法、セキュリティリスク、ガバナンスの重要性などを周知徹底し、従業員の意識向上を図ります。1回だけはなく、継続的に実施できる体制を敷くことが大事です。
AIガバナンス体制は、一度構築したら終わりではなく、AI技術の進化や組織の変化に合わせて継続的に見直し、改善していく必要があります。
4-2.具体的なセキュリティ対策

アクセス制御の強化、データ暗号化、定期的な脆弱性診断、従業員へのセキュリティ教育などを実施し、AIエージェントを狙った攻撃からシステムを守る必要があります。AIエージェントを安全に運用するためには、技術的な対策と人的な対策を組み合わせた、多層的なアプローチで対応しましょう。
- アクセス制御の強化
AIエージェントのセキュリティの根幹をなします。AIエージェントに必要最小限の権限のみを付与する「最小権限の原則」を徹底します。 これにより、万が一AIエージェントが侵害された場合でも、被害範囲を限定することができます。機密性の高いデータにアクセスするAIエージェントには、特に厳格なアクセス制限を設ける必要があります。 - データ暗号化
保存されているデータと通信中のデータの両方に対して実施することが重要です。AIエージェントが処理するデータやAIエージェント自身が生成するデータが、第三者によって不正に読み取られることを防ぎます。特に、顧客情報や財務情報などの機密データは、強力な暗号化アルゴリズムを用いて保護する必要があります。 - 定期的な脆弱性診断
AIエージェントが利用するプラットフォーム、連携するシステム、AIエージェント自体のソフトウェアに対して、定期的に脆弱性スキャンやペネトレーションテストを実施します。潜在的なセキュリティホールを早期に発見し、修正することが可能になります。AIエージェントの進化に伴って、新たな脆弱性が発見される可能性もあるため、継続的な診断が重要です。 - 従業員へのセキュリティ教育
人的ミスに起因するリスクを低減するために教育も大事になってきます。AIエージェントの適切な利用方法、フィッシング詐欺やソーシャルエンジニアリングへの対策、インシデント発生時の報告手順などを、定期的に教育・訓練します。AIエージェントの管理者だけでなく、AIエージェントを利用する全ての従業員が、セキュリティ意識を持つことが重要です。 - AIエージェントの動作監視
異常なアクティビティを検知するためのログ管理やSIEM(SecurityInformation and EventManagement)システムの導入も有効です。AIエージェントの活動記録を詳細に保存し、分析することで、不正アクセスの兆候を早期に捉え、迅速な対応を可能にします。また、AIエージェントのバックアップおよび復旧計画を策定しておくことも、インシデント発生時の事業継続性を確保するために重要です。
これらの具体的なセキュリティ対策を、AIガバナンス体制のもとで計画的かつ継続的に実施していくことが、AIエージェントを安全に活用するための鍵となります。
5.AIエージェントとDXの関係性
デジタルトランスフォーメーション(DX)を推進する上で、AIエージェントは革新的なツールとなり得ます。 業務プロセスの自動化、データに基づいた意思決定の高度化、新たなビジネスモデルの創出など、AIエージェントはDXの実現を加速させます。
これらの取り組みを成功させるためには、「守り」となるセキュリティとガバナンス体制が不可欠です。 AIエージェントは、その導入と活用が進むにつれて、新たなセキュリティリスクを生み出す可能性があります。これらのリスクを十分に理解し、適切な対策を講じなければ、DXの推進がかえって組織の脆弱性を露呈させることになりかねません。
セキュリティ対策は、AIエージェントが不正アクセスや情報漏洩の対象となることを防ぐだけでなく、AIエージェント自体の信頼性を担保するためにも重要です。信頼できないAIエージェントは、DXの成果を損なうだけでなく、組織の評判にも悪影響を与えます。
AIエージェントの導入は、単に技術を導入するだけでなく、組織文化やオペレーション全体の見直しを伴います。 この変革のプロセスにおいて、セキュリティとガバナンスは、単なる付帯的な要素ではなく、DX戦略の中核をなすべきものであり、「攻め」のDXと「守り」のセキュリティ・ガバナンスは、相互に補完し合う関係にするべきです。
AIエージェントの導入・開発ならICDへご相談ください
AIエージェントは、人手不足の解消や業務効率化を実現できる一方で、自社に適した活用方法を見極めることが重要です。
- AIエージェントを導入したいが何から始めればよいかわからない
- 自社業務に適した活用方法を相談したい
- PoCから段階的に導入したい
- 社内システムと連携したAIエージェントを開発したい
- AIを活用したDX推進を進めたい
ICDでは、AI活用の企画・要件整理からPoC、システム開発、運用支援まで一貫してサポートしています。また、様々な体制を組むことが強みでもあり、オフショア開発、ニアショア開発、オンサイト(常駐型)開発、受託開発など…お客様の状況に合わせてご提案いたします。相談は無料!なのでお気軽にお問い合わせください。


